Adieu LastPass, bonjour la souveraineté : Mon passage à KeePassXC pour une sécurité renforcée
Pendant de nombreuses années, j’ai été un utilisateur fidèle de LastPass, le gestionnaire de mots de passe basé sur le cloud. J’avais même franchi le pas de l’abonnement payant à 3 $ par mois, afin de bénéficier des fonctionnalités supplémentaires offertes. Ma loyauté envers ce service était telle que j’ai persisté, même après la tristement célèbre faille de sécurité de 2022 qui avait ébranlé la confiance de nombreux utilisateurs.
Cependant, le début de cette année a marqué un tournant. LastPass a été confronté à un autre incident de sécurité. Bien que cet événement n’ait pas été aussi dévastateur que celui de 2022, il a agi comme un véritable catalyseur. Il m’a poussé à une introspection profonde sur le niveau de contrôle que je confiais à une entreprise tierce concernant l’une des collections d’informations les plus sensibles que je possède : mes identifiants numériques. La révélation progressive des détails de la première attaque, notamment la compromission d’un coffre de stockage chiffré contenant des sauvegardes de données de coffres-forts clients, a été une pilule difficile à avaler. Le risque potentiel d’exposition des mots de passe, des URLs et des notes sécurisées, même chiffrés, a soulevé des questions fondamentales sur la résilience et la confiance. L’idée que mes données les plus critiques puissent être la cible d’attaques sophistiquées, dépendant uniquement de la sécurité d’un tiers, est devenue insoutenable. C’est à ce moment précis que j’ai pris une décision radicale : il était temps de passer au local. Je cherchais une solution qui me redonnerait les rênes, une méthode où la sécurité de mes informations ne dépendrait plus d’un maillon externe.
KeePassXC : Un contrôle total sur ma base de données de mots de passe
L’un des arguments fondamentaux de LastPass et d’autres gestionnaires de mots de passe dans le cloud est leur commodité inégalée. Ils gèrent tout pour vous, stockant vos identifiants sur leurs serveurs et les rendant accessibles de n’importe où. KeePassXC, en revanche, adopte une philosophie diamétralement opposée. Il vous dit : « Voici les outils de gestion de mots de passe, débrouillez-vous. » Et surtout, tout reste chez vous, sur vos propres appareils. C’est une approche qui exige une plus grande implication de l’utilisateur, mais qui offre en retour une souveraineté et une tranquillité d’esprit sans équivalent.
La simplicité de la mise en route est frappante : pas besoin de créer un compte, de s’inscrire à un service ou de fournir une adresse e-mail. Je me contente de créer une base de données de mots de passe qui est stockée sous la forme d’un fichier .kdbx sur mon appareil. Ce fichier est le cœur de mon système de gestion de mots de passe, et son intégrité est entièrement sous ma responsabilité. C’est une différence fondamentale par rapport aux services cloud, où le fournisseur conserve une forme de contrôle ou d’accès, même indirect, à vos données. Avec KeePassXC, mes mots de passe ne transitent ni ne résident sur des serveurs tiers, éliminant ainsi un point de défaillance majeur et de multiples vecteurs d’attaque.
Une personnalisation sans limite pour une gestion adaptée
KeePassXC se distingue également par sa flexibilité et ses nombreuses options de personnalisation, ce qui me permet de structurer et d’utiliser ma base de données de mots de passe exactement comme je le souhaite. Contrairement aux gestionnaires cloud qui imposent souvent des champs prédéfinis, KeePassXC m’offre une liberté totale. Par exemple, je peux ajouter des champs personnalisés à mes entrées si les champs par défaut ne sont pas suffisants. Cela s’avère incroyablement utile pour stocker des informations spécifiques comme des questions de sécurité, des codes de récupération à usage unique, des identifiants secondaires ou même des notes détaillées liées à un service particulier, sans devoir les compresser dans un champ générique.
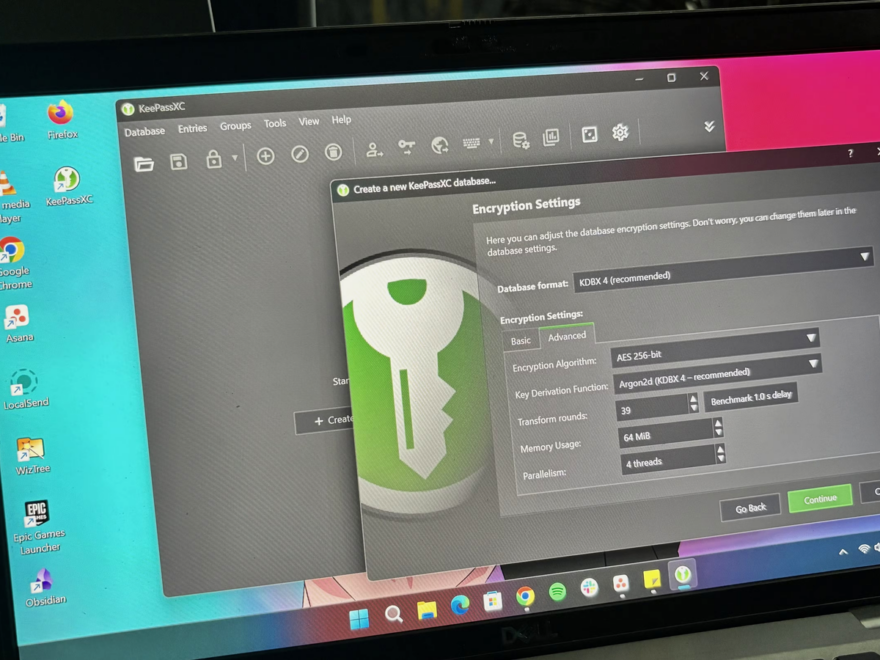
De plus, KeePassXC me donne le contrôle sur la méthode de chiffrement utilisée pour sécuriser mon fichier .kdbx. Je peux choisir entre des algorithmes robustes et modernes comme AES-256 (Advanced Encryption Standard avec une clé de 256 bits) ou ChaCha20. Ces options garantissent que mes données sont protégées par des standards cryptographiques reconnus et approuvés. Cette capacité à définir la structure et les paramètres de sécurité de ma base de données est une véritable libération par rapport aux contraintes des solutions propriétaires.
Extensions, portabilité et intégrations pour les utilisateurs avancés
La force de KeePassXC réside aussi dans son écosystème ouvert et sa capacité à être étendu. Des plugins et des extensions peuvent être ajoutés pour augmenter ses fonctionnalités, telles que l’intégration avec les navigateurs web (via des extensions officielles comme KeePassXC-Browser) pour faciliter la saisie automatique des identifiants, ou des outils d’auto-type plus avancés. Ces extensions améliorent l’expérience utilisateur sans sacrifier la sécurité fondamentale du stockage local.
Pour ceux qui préfèrent une approche non invasive, KeePassXC propose des options d’installation portable. Cela signifie que je peux l’exécuter directement à partir d’une clé USB ou d’un autre support de stockage sans avoir à l’installer de manière traditionnelle sur un système d’exploitation. C’est idéal pour une utilisation sur des ordinateurs partagés ou lorsque l’on souhaite maintenir une empreinte minimale sur un système. Et pour les utilisateurs prêts à se montrer un peu plus techniques, KeePassXC permet même l’utilisation de scripts et d’intégrations pour des tâches plus complexes, comme la collaboration avec des agents SSH pour l’authentification sécurisée ou d’autres outils dans mon flux de travail, offrant ainsi une automatisation et une flexibilité que les gestionnaires cloud peinent à égaler.
Malgré son approche desktop-only, la synchronisation est possible et sécurisée
Lorsque j’ai fait la transition vers un gestionnaire de mots de passe local, l’une des plus grandes habitudes à perdre fut l’absence de synchronisation intégrée et transparente. LastPass rendait cela si facile : il suffisait de se connecter à mon compte sur un autre appareil, et mes mots de passe étaient déjà là, prêts à être utilisés. Ce confort, qui est le principal argument de vente des solutions cloud, a été le premier défi à relever avec KeePassXC. Cependant, j’ai rapidement découvert que l’absence de synchronisation native n’était pas un obstacle, mais plutôt une opportunité de reprendre le contrôle sur la manière dont mes données sont répliquées.
Bien que KeePassXC soit principalement une application de bureau, la beauté du fichier .kdbx réside dans sa portabilité. Ce fichier chiffré peut être déplacé, copié et accédé sur d’autres appareils. C’est là que des outils comme Syncthing entrent en jeu. Avec l’aide de Syncthing, j’ai pu synchroniser ma base de données KeePassXC de manière sécurisée et décentralisée sur plusieurs de mes appareils. Syncthing est une application de synchronisation de fichiers peer-to-peer open source qui ne repose sur aucun serveur centralisé. Les fichiers sont transférés directement entre mes appareils, chiffrés en transit, garantissant ainsi que mes mots de passe ne sont jamais hébergés sur un cloud tiers pendant le processus de synchronisation. Ce processus, bien que nécessitant une configuration initiale, offre une tranquillité d’esprit inégalée, car je suis le seul maître de la circulation de mes données.
Des applications mobiles compatibles pour une expérience complète
La portabilité du fichier .kdbx ne se limite pas aux ordinateurs de bureau. KeePassXC fonctionne également avec une gamme d’applications mobiles compatibles, ce qui étend considérablement son utilité. Sur Android, des applications comme KeePassDX et KeePass2Android permettent d’ouvrir, d’éditer et de synchroniser les bases de données .kdbx sur smartphones et tablettes. Pour les utilisateurs d’iPhone et d’iPad, des options comme Strongbox ou KeePassium offrent des fonctionnalités similaires, avec des interfaces conviviales et des intégrations au système iOS.
Ces applications mobiles ne sont pas des gestionnaires de mots de passe cloud en soi, mais des lecteurs et éditeurs de fichiers .kdbx. Elles peuvent être configurées pour accéder à votre fichier .kdbx stocké localement sur l’appareil ou via des services de stockage cloud chiffrés et sécurisés (comme un dossier chiffré sur Dropbox ou Google Drive), où seul le fichier .kdbx est stocké, et non son contenu déchiffré. Cela signifie que l’expérience mobile est tout aussi sécurisée et sous votre contrôle, car la logique de déchiffrement et de gestion des mots de passe reste sur votre appareil, sans jamais exposer vos données brutes à un service cloud. Cette combinaison d’une application de bureau robuste et d’applications mobiles performantes garantit que mes mots de passe sont toujours à portée de main, sans compromettre les principes de sécurité et de souveraineté des données.
À grand contrôle, grande responsabilité
Avoir un contrôle total sur ma base de données de mots de passe est une liberté précieuse, mais elle s’accompagne d’une responsabilité non moins importante. Il n’est plus question de blâmer une entreprise tierce si je commets une erreur. Je suis désormais le seul et unique garant de la sécurité de mes identifiants. Cette prise en charge complète exige une rigueur particulière, notamment en ce qui concerne le mot de passe maître et les stratégies de sauvegarde. La sécurité de mon coffre-fort numérique est entièrement entre mes mains, et cela nécessite une attention constante et des pratiques exemplaires.
Le pilier de la sécurité : un mot de passe maître robuste
La première ligne de défense de ma base de données KeePassXC est, sans conteste, mon mot de passe maître. Il ne s’agit pas de se contenter d’un mot de passe court avec quelques chiffres et symboles. J’utilise quelque chose de long, au moins 15 caractères, mais idéalement une phrase de passe mémorisable et composée de plusieurs mots aléatoires. Une phrase de passe, longue et dépourvue de logique prévisible, est exponentiellement plus difficile à deviner ou à craquer par force brute qu’un mot de passe court, même complexe. L’accent est mis sur la longueur et l’entropie, plutôt que sur l’insertion forcée de caractères spéciaux qui peuvent parfois être moins efficaces que la simple addition de mots.
La stratégie de sauvegarde 3-2-1 : Mon bouclier contre la perte de données
La perte de la base de données .kdbx équivaudrait à la perte de tous mes mots de passe, d’où l’importance capitale d’une stratégie de sauvegarde solide. La stratégie de sauvegarde 3-2-1 est ma méthode de référence : trois copies de mes données importantes, stockées sur deux types de supports différents, avec une copie conservée hors site. Concrètement, cela signifie :
- Trois copies : l’original sur mon ordinateur principal, une copie sur un disque dur externe, et une troisième copie sur un service de stockage cloud chiffré (type Mega ou ProtonDrive) ou un serveur personnel sécurisé.
- Deux types de supports : par exemple, un disque dur interne et une clé USB chiffrée, ou un NAS et un service cloud.
- Une copie hors site : le fichier sur le service cloud ou un disque dur externe stocké à un endroit différent de mon domicile.
Je recommande également fortement d’utiliser un fichier clé secondaire (key file) en plus de votre mot de passe maître. Ce fichier, stocké sur une clé USB sécurisée et chiffrée, ajoute une couche d’authentification supplémentaire, rendant l’accès à votre base de données quasi impossible sans les deux éléments. Même si votre mot de passe maître était compromis, le fichier clé agirait comme une deuxième barrière infranchissable.
Chiffrement moderne et fonctions de dérivation de clé
KeePassXC intègre des options de chiffrement de pointe, y compris AES-256 et ChaCha20, comme mentionné précédemment. Ces algorithmes sont considérés comme parmi les plus sûrs disponibles actuellement. De plus, il utilise des fonctions de dérivation de clé robustes telles qu’Argon2 et PBKDF2. Ces fonctions sont essentielles car elles augmentent considérablement le coût computationnel nécessaire pour réaliser des attaques par force brute ou par dictionnaire contre votre mot de passe maître. Elles ajoutent des délais délibérés au processus de vérification du mot de passe, rendant ces attaques pratiquement infaisables dans des délais raisonnables, même avec des ressources informatiques importantes.
Ces mécanismes avancés, combinés à des pratiques de sécurité rigoureuses de ma part (gestion du mot de passe maître, sauvegardes régulières, utilisation de fichiers clés), font de KeePassXC un bastion impénétrable pour mes informations les plus précieuses. La transparence et l’ouverture du projet KeePassXC, en tant que logiciel open source, contribuent également à sa fiabilité, car le code est soumis à un examen constant par la communauté de la sécurité.
Parfois, le contrôle est préférable à la commodité
Le passage d’un gestionnaire de mots de passe cloud comme LastPass à une solution locale comme KeePassXC n’a pas été sans embûches. J’ai dû m’adapter à la gestion de ma propre base de données, à la compréhension des mécanismes de synchronisation et, surtout, à l’assumation de l’entière responsabilité de mes sauvegardes. Il y a une courbe d’apprentissage, et cela demande un investissement en temps et en effort. Cependant, au-delà de ces défis initiaux, j’ai acquis quelque chose dont je ne réalisais pas l’absence jusqu’alors : le contrôle absolu.
Je suis le propriétaire de ma base de données de mots de passe. Je décide où elle réside, comment elle est sauvegardée, quels appareils y ont accès, et comment je souhaite personnaliser son fonctionnement. Cette souveraineté sur mes données est devenue un impératif à l’ère des cyberattaques de plus en plus sophistiquées et des compromissions massives de données. Il est indéniable que les gestionnaires de mots de passe basés sur le cloud offrent une commodité inégalée. L’accès instantané de n’importe où, la synchronisation transparente, et la facilité d’utilisation sont des arguments puissants pour l’utilisateur moyen. Cependant, cette commodité a un prix : la dépendance à l’égard de la sécurité d’une entreprise tierce et la présence de vos données sensibles sur leurs serveurs, constituant ainsi une cible de choix pour les attaquants.
Pour moi, la balance a penché irrévocablement du côté du contrôle. La tranquillité d’esprit de savoir que mon coffre-fort de mots de passe n’est pas tributaire des serveurs d’une entreprise, ni exposé à leurs potentielles vulnérabilités, n’a pas de prix. C’est une question de philosophie personnelle de la sécurité et de la protection des données. Chaque utilisateur doit évaluer son propre niveau de tolérance au risque et décider si la commodité d’une solution cloud l’emporte sur la souveraineté et le contrôle accrus d’une approche locale. Pour ma part, la décision est prise : mes mots de passe restent chez moi, en sécurité, sous ma seule garde.