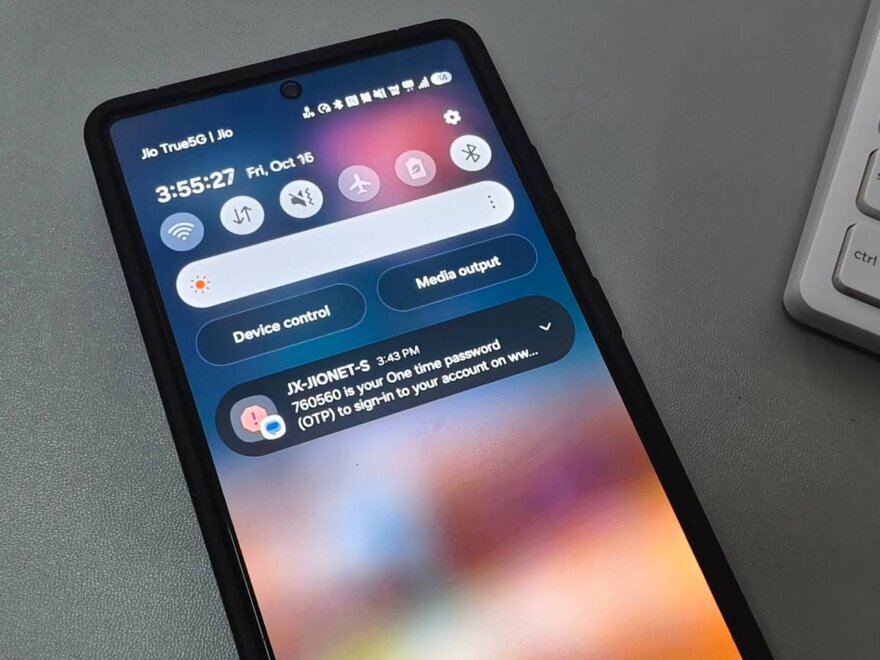
À l’ère numérique, la protection de nos informations personnelles et financières est plus cruciale que jamais. Nous confions nos numéros de téléphone mobile à des banques, des gestionnaires de mots de passe et des fournisseurs de services de messagerie, persuadés qu’aussi longtemps que notre téléphone est en notre possession, nos comptes restent inviolables. Pendant des années, chaque fois qu’un code à six chiffres apparaissait sur mon écran de verrouillage, je le considérais comme la preuve irréfutable que l’authentification à deux facteurs (A2F) faisait son travail. Cette confiance, partagée par des millions d’utilisateurs, repose malheureusement sur une illusion de sécurité. La réalité est bien plus complexe et, souvent, alarmante. En traçant le chemin que ce code parcourt réellement après avoir été envoyé par un service, et avant même qu’il n’atteigne notre téléphone, on découvre un système vulnérable, un maillon faible qui met en péril la sécurité de nos comptes les plus sensibles.
Cet article se propose de démystifier les dangers inhérents à l’authentification par SMS, d’expliquer les mécanismes sous-jacents qui la rendent si fragile, et surtout, de proposer des alternatives robustes pour une protection de compte véritablement efficace. L’objectif n’est pas de semer la panique, mais d’éclairer les utilisateurs sur les risques réels et de les équiper des connaissances nécessaires pour prendre le contrôle de leur cybersécurité.
Votre message texte voyage à travers un système faillible : Les vulnérabilités du SS7
Lorsque vous vous connectez à un service et qu’un code à six chiffres arrive par SMS, ce numéro ne transite pas par un canal crypté de bout en bout comme on pourrait l’espérer. En réalité, votre opérateur le route via le Système de Signalisation No 7 (SS7), un protocole que les réseaux de télécommunication utilisent depuis le début des années 1980 pour gérer les appels et les messages texte à l’échelle mondiale. L’histoire du SS7 est celle d’une technologie conçue pour un monde très différent. À l’époque, seul un nombre restreint d’opérateurs télécoms, souvent étatiques ou sous contrôle strict, avaient accès au réseau. Les ingénieurs qui l’ont bâti n’ont donc jamais jugé nécessaire d’y ajouter une couche d’authentification robuste. Chaque commande reçue par le système est traitée comme légitime, sans aucune vérification d’identité de l’émetteur.
Cette conception, parfaitement logique il y a plusieurs décennies, est devenue une porte ouverte aux cybercriminels et aux acteurs malveillants aujourd’hui. L’accès au SS7 s’est considérablement étendu bien au-delà de ces opérateurs originaux. De petits opérateurs, des agrégateurs tiers et des entreprises de routage transfrontalier ont désormais tous des points d’accès à ce réseau névralgique. Un attaquant possédant un tel accès peut soumettre une requête de routage qui trompe les commutateurs télécoms, leur faisant croire que votre téléphone se trouve sur un réseau étranger. Conséquence ? Vos SMS entrants, y compris tous les codes de vérification, sont discrètement redirigés vers un appareil différent. Votre téléphone, lui, ne montre aucun message manqué, aucune alerte, vous laissant totalement ignorant de la violation en cours.
Un cas réel alarmant : La fraude bancaire allemande de 2017
Cette faille n’est pas une simple théorie ; elle est devenue une réalité palpable et destructrice en 2017. Des attaquants ont ciblé des clients de banques allemandes utilisant le réseau O2. Après avoir déjà dérobé les identifiants bancaires des victimes via des malwares installés sur leurs ordinateurs compromis, ils ont attendu que les banques envoient les codes d’autorisation par SMS. C’est à ce moment précis que les commandes SS7 sont entrées en jeu, interceptant les messages en pleine livraison. Les soldes des comptes ont été vidés avant même que quiconque ne s’en aperçoive. La découverte de cette brèche a profondément modifié ma perception de la vérification par SMS. Elle a mis en lumière une vérité dérangeante : peu importe les précautions que nous prenons de notre côté, si l’infrastructure elle-même traite chaque opérateur comme digne de confiance, notre sécurité reste précaire. Les vulnérabilités du SS7 sont une épée de Damoclès sur la tête de millions d’utilisateurs qui s’appuient sur cette méthode d’authentification.
Le SIM swapping : Quand votre numéro se retourne contre vous
Si l’exploitation du SS7 exige un accès sophistiqué à l’infrastructure des télécoms, limitant ainsi le nombre d’acteurs capables de la mettre en œuvre, le SIM swapping ne connaît pas de telles barrières. Cette méthode d’attaque est redoutablement efficace car elle repose moins sur des failles techniques que sur l’ingénierie sociale et la manipulation humaine, souvent facilitée par des lacunes dans les procédures de vérification des opérateurs.
Dans un scénario typique de SIM swapping, un attaquant contacte votre opérateur de téléphonie mobile en se faisant passer pour vous. Il utilise des informations personnelles qu’il a pu collecter (via le phishing, le dark web ou d’autres fuites de données) pour convaincre un représentant de transférer votre numéro de téléphone vers une nouvelle carte SIM, qu’il possède. Une fois l’échange de carte SIM effectué, chaque appel et chaque message texte destiné à votre numéro atterrit désormais sur l’appareil de l’attaquant. Cela inclut, bien sûr, tous les codes de vérification SMS liés à vos comptes en ligne les plus précieux : banques, plateformes de réseaux sociaux, messageries, portefeuilles de cryptomonnaies, etc.
La facilité déconcertante des attaques et leurs conséquences dévastatrices
Une étude de l’Université de Princeton en 2020 a révélé à quel point cette attaque est facile à réaliser. Les chercheurs ont testé des tentatives frauduleuses de SIM swapping auprès de cinq opérateurs prépayés américains et ont constaté un taux de réussite sidérant de 80 %. Les attaquants ont contourné les questions de sécurité en persuadant le personnel d’outrepasser les politiques de vérification. Pire encore, en 2024, des employés de T-Mobile et Verizon ont reçu des messages texte non sollicités offrant 300 dollars pour chaque échange de carte SIM réussi, ce qui souligne l’existence d’un marché souterrain lucratif et la potentielle complicité interne, rendant ces attaques encore plus difficiles à prévenir.
Un tel accès se propage rapidement une fois la méthode connue. Au Royaume-Uni, la fraude par SIM swap a bondi de 1 055 % en 2024, passant de 289 cas signalés à près de 3 000 en une seule année. En Australie, 90 % des victimes de SIM swap n’ont eu aucune idée de ce qui s’était passé jusqu’à ce que leur téléphone passe en mode « SOS uniquement », signe que leur numéro avait été désactivé sur leur appareil d’origine. Les pertes financières peuvent être colossales : T-Mobile a dû verser 33 millions de dollars lors d’un arbitrage privé après qu’un seul SIM swap ait coûté à un client plus de 1 500 Bitcoins, une somme astronomique. Face à cette menace grandissante, la FCC (Commission fédérale des communications) américaine a adopté des règles fin 2023 exigeant des opérateurs qu’ils renforcent leurs vérifications, mais l’industrie sans fil a exercé des pressions et la date limite de conformité a été annulée avant même d’entrer en vigueur. Cela laisse des millions d’utilisateurs exposés à cette forme d’attaque insidieuse.
Le SIM swapping est une attaque pernicieuse car elle cible le vecteur de communication le plus élémentaire que nous utilisons pour notre authentification. Elle transforme votre numéro de téléphone, censé être un garant de votre identité, en un outil puissant entre les mains de l’attaquant, permettant une prise de contrôle totale de votre vie numérique.
Ce que j’utilise réellement à la place des codes SMS : Des alternatives robustes
Le passage à une authentification plus sécurisée, loin des codes SMS, s’est avéré être la partie la plus facile. La plupart des services qui proposent des codes textuels prennent également en charge des applications d’authentification dédiées. Ces applications, souvent appelées applications TOTP (Time-based One-Time Password), sont une excellente alternative et offrent un niveau de sécurité bien supérieur.
Les applications d’authentification : La sécurité hors ligne à portée de main
Le fonctionnement est simple et ingénieux. Lors de la configuration, vous scannez un code QR fourni par le service. Ce code QR contient une clé secrète que l’application stocke localement sur votre appareil. À partir de ce moment, l’application génère un nouveau code à six chiffres toutes les trente secondes en utilisant uniquement cette clé stockée et l’horloge de votre téléphone. Le grand avantage ? Le code ne quitte jamais votre appareil. Il n’est jamais transmis via un réseau public comme le SS7, éliminant ainsi les risques d’interception ou de reroutage. Des applications populaires comme Google Authenticator, Authy, Microsoft Authenticator, ou encore FreeOTP, sont gratuites et faciles à utiliser. Elles offrent une protection contre le SIM swapping et les failles SS7, car l’attaquant, même s’il parvient à rediriger vos SMS, ne recevra jamais le code généré par l’application sur votre appareil.
Les clés de sécurité matérielles : L’ultime rempart contre le phishing
Pour les comptes où les enjeux sont les plus élevés – votre banque, votre email principal, vos portefeuilles de cryptomonnaies, ou vos plateformes de gestion de serveurs – j’ai opté pour l’ajout d’une clé de sécurité physique, également connue sous le nom de clé FIDO U2F ou WebAuthn. C’est le summum de la protection contre le phishing et les attaques de prise de contrôle de compte. Une clé YubiKey, par exemple, se branche sur un port USB de votre ordinateur ou se connecte sans fil à votre téléphone via NFC. L’intégralité de l’authentification se déroule via une vérification cryptographique liée au domaine spécifique du site web. Cela signifie qu’une page de phishing, même si elle ressemble à s’y méprendre à l’originale mais utilise une URL légèrement différente, n’obtiendra aucune réponse de la clé. La clé « sait » qu’elle n’est pas sur le bon site et refuse d’authentifier. Ce mécanisme rend les attaques de phishing basées sur des sites miroirs pratiquement impossibles.
Une clé de sécurité matérielle coûte environ 30 euros pour un modèle de base. Une fois enregistrée auprès de vos services, se connecter revient à brancher la clé et à appuyer sur un bouton. C’est à la fois simple, rapide et incroyablement sécurisé. Les clés FIDO sont compatibles avec un nombre croissant de services majeurs, notamment Google, Microsoft, Facebook, Twitter, Dropbox, GitHub, et de nombreuses banques ou exchanges de cryptomonnaies. Elles représentent le moyen le plus sûr de se protéger contre les attaques les plus sophistiquées, car elles lient l’authentification à l’utilisateur, à l’appareil (la clé) et au domaine du site web, créant ainsi une chaîne de confiance ininterrompue.
La transition : Un processus graduel mais essentiel
J’ai commencé par sécuriser mes comptes les plus critiques : mon adresse e-mail principale et mes services bancaires. Ensuite, j’ai progressivement étendu cette protection au stockage cloud, aux réseaux sociaux et à tout autre service qui utilisait encore le SMS comme méthode d’authentification par défaut. Chaque service dont j’ai modifié la méthode de vérification représentait un compte de moins dépendant d’un message texte pour assurer sa sécurité. Ce processus, bien que nécessitant un peu de temps et d’effort au début, est un investissement inestimable dans votre tranquillité d’esprit numérique.
Le SMS : Un choix, pas une exigence
Le plus grand risque associé à la vérification par SMS n’est pas l’absence d’options plus performantes. C’est plutôt le fait que le mode par défaut ne nous incite jamais à les considérer. Les opérateurs de téléphonie, les plateformes en ligne et les écrans de connexion continuent de traiter un message texte comme un canal sécurisé, et à moins que vous ne recherchiez activement l’alternative, rien dans le processus ne vous indiquera le contraire. C’est une négligence de conception qui perpétue une vulnérabilité à l’échelle mondiale.
Il est temps de changer cette perception. L’authentification à deux facteurs est une mesure de sécurité essentielle, mais sa force est directement liée à la robustesse de sa méthode d’implémentation. Les codes SMS ont leur place pour des besoins de commodité ou pour des services à faible risque, mais ils ne devraient jamais être la seule ou la principale méthode de protection pour vos comptes les plus sensibles.
En adoptant les applications d’authentification et, mieux encore, les clés de sécurité matérielles, vous ne vous contentez pas d’améliorer votre propre sécurité ; vous contribuez à sensibiliser et à encourager une meilleure posture de cybersécurité pour tous. Prenez le contrôle de votre protection numérique dès aujourd’hui. Le SMS est un choix, pas une exigence inéluctable. Faites le bon choix pour votre sécurité.