Les Dangers Cachés des VPN Gratuits sur Android : Pourquoi ils mettent votre Vie Privée en Péril
Les applications de réseau privé virtuel (VPN) gratuites semblent être une solution idéale à première vue. Elles ne coûtent rien, s’installent en quelques secondes et le Google Play Store en propose des centaines, toutes promettant de masquer votre trafic en ligne à l’abri des regards indiscrets. Nous les avons tous utilisées de temps à autre, moi y compris, pour naviguer anonymement, accéder à des contenus géo-restreints ou simplement pour une sensation de sécurité accrue. C’est une commodité séduisante, n’est-ce pas ? Une solution rapide et gratuite pour un besoin de plus en plus pressant : la protection de notre vie privée numérique. Malheureusement, cette commodité cache souvent des risques considérables qui peuvent compromettre précisément ce qu’elles sont censées protéger : vos données personnelles.
Pourtant, d’innombrables recherches suggèrent que nous ne devrions absolument pas les utiliser. Il ne s’agit pas de quelques articles de sécurité isolés : des études multiples, menées sur une décennie, nous rappellent constamment que la plupart des applications VPN gratuites, en particulier sur Android, ne sont pas aussi sécurisées qu’elles veulent vous le faire croire. Le cœur du problème réside dans les fuites de données provenant d’applications qui prétendent protéger votre confidentialité. Et tandis que le terme « fuite » peut parfois sembler exagéré, dans d’autres cas, il sous-estime gravement l’ampleur du problème avec les applications VPN gratuites. Ce que vous percevez comme un bouclier numérique pourrait en réalité être une porte ouverte sur vos informations les plus sensibles. La promesse de l’anonymat et de la sécurité se transforme trop souvent en un mirage, vous exposant à des risques bien plus grands que ceux que vous cherchiez à éviter.
Votre VPN Android Gratuit : Une Source Probable de Fuites de Données
Le terme « fuite » est vaste et peut englober de nombreuses situations. Les applications VPN Android sont depuis longtemps soumises à un examen minutieux. Avec des milliers d’applications VPN gratuites disponibles sur Google Play, il est presque inévitable que certaines ne soient pas à la hauteur. Cependant, la gravité du problème est alarmante pour un grand nombre d’entre elles. Les développeurs de ces applications sont souvent pressés de lancer leurs produits sur le marché, négligeant les protocoles de sécurité fondamentaux ou intégrant des bibliothèques tierces douteuses qui peuvent compromettre l’intégrité de vos données. En outre, le modèle économique des VPN gratuits est intrinsèquement problématique. Si vous ne payez pas pour le service, alors vous êtes probablement le produit, et vos données ont de la valeur pour quelqu’un.
De plus, de nombreuses applications VPN gratuites présentent des structures de propriété opaques, conçues pour dissimuler les véritables propriétaires et leur localisation. Cette opacité est directement liée à la manière dont ces applications traitent vos données privées de manière désinvolte. Sans une entité responsable clairement identifiable, il est impossible de demander des comptes en cas de mauvaise gestion ou de vente de données. Ces structures complexes peuvent impliquer des sociétés écrans, des enregistrements dans des juridictions lointaines avec des lois de protection de la vie privée laxistes, ou même des liens directs avec des entités connues pour leurs pratiques douteuses en matière de collecte de données. Lorsque l’identité du fournisseur est cachée, la confiance est impossible, et la prudence devient une nécessité absolue.
Des Études Alarmantes Révèlent l’Étendue du Problème
L’Analyse Révélatrice de MVPNalyzer
Une étude menée en 2026 [PDF] par l’Université du Michigan, l’Université du Nouveau-Mexique et l’IIT Delhi a analysé 281 applications VPN gratuites à l’aide d’un système de test appelé MVPNalyzer, utilisant des appareils sous Android 14. Les résultats sont édifiants et devraient alerter tout utilisateur de VPN gratuit. Parmi les 281 applications étudiées, 29 ont envoyé du trafic en dehors du tunnel chiffré du VPN. C’est la fonction première et essentielle d’un VPN : s’assurer que tout votre trafic passe par un tunnel sécurisé. Le fait qu’une application échoue à cette tâche fondamentale est une défaillance de sécurité majeure, annulant tout bénéfice potentiel du VPN. Imaginez un bouclier avec des trous béants, c’est ce que cela représente.
De plus, 61 applications ont envoyé au moins une partie de leurs données en texte clair, ce qui signifie que n’importe qui surveillant le réseau pouvait les lire. Cela inclut des informations potentiellement sensibles qui pourraient être interceptées par des cybercriminels, des fournisseurs d’accès Internet, ou même des gouvernements. C’est l’équivalent de crier vos secrets dans un lieu public. Pire encore, 246 d’entre elles, soit plus de 80 %, ont contacté des serveurs de publicité ou de suivi connus. Ces serveurs sont conçus pour collecter des données sur votre comportement en ligne, vos intérêts et votre profil. Soixante-seize applications ont envoyé l’identifiant publicitaire du téléphone, une donnée précieuse pour le ciblage publicitaire. Et une application a même envoyé les coordonnées GPS exactes de l’utilisateur, une violation flagrante de la vie privée qui pourrait avoir des implications graves en termes de sécurité physique. Les applications présentant ces problèmes ont été installées plus de 2,4 milliards de fois au total, ce qui témoigne de l’ampleur colossale de cette vulnérabilité.
L’Enquête de Proton sur Plus de 7 000 Applications
En août 2026, Proton, une entreprise réputée pour ses services de confidentialité, a annoncé la conclusion d’une « enquête de plusieurs mois portant sur plus de 7 000 applications VPN mobiles dans le monde ». Leurs découvertes sont tout aussi troublantes. L’étude a révélé que 85 % de toutes les applications VPN téléchargées aux États-Unis contiennent des traqueurs, et qu’un quart d’entre elles suivent activement votre localisation physique. Ces traqueurs sont souvent des outils d’analyse tiers ou des modules publicitaires qui collectent des informations à votre insu, les transformant en monnaie d’échange pour les développeurs d’applications.
Par ailleurs, Proton a découvert que 64 des 390 VPN téléchargés depuis Google Play et l’Apple App Store aux États-Unis sont de propriété chinoise. Étant donné que les entreprises chinoises sont légalement tenues de partager des données avec le gouvernement, cela soulève un problème de sécurité et de confidentialité supplémentaire dont beaucoup d’utilisateurs n’ont pas conscience. La Loi sur le renseignement national de la Chine, par exemple, contraint toute organisation et citoyen à soutenir, assister et coopérer avec les services de renseignement de l’État. Cela signifie que vos données, même si elles transitent par un VPN, pourraient être accessibles aux autorités chinoises. Sur les 64 applications chinoises identifiées, les utilisateurs américains les ont téléchargées plus de 3 millions de fois en un seul mois, avec des centaines de millions de téléchargements totaux dans le monde. Plus alarmant encore, 31 de ces entreprises tentent activement de dissimuler cette connexion. Leurs structures de propriété sont acheminées via diverses sociétés écrans hébergées au Royaume-Uni, à Hong Kong, à Singapour et dans d’autres juridictions, rendant la traçabilité quasi impossible. Ce manque de transparence est un signal d’alarme majeur, car il indique une intention délibérée de masquer des informations cruciales aux utilisateurs.
Ce n’est Absolument Pas Tout : Un Problème Systémique
Les recherches de MVPNalyzer et de Proton ne sont pas des cas isolés ; elles s’inscrivent dans une tendance persistante et inquiétante. En 2024, le site d’évaluation de VPN Top10VPN a testé les 100 meilleures applications VPN gratuites sur Google Play et a trouvé 88 d’entre elles avec une forme de fuite de données. Cela confirme la prévalence écrasante de ces vulnérabilités. En 2025, l’équipe de sécurité de Zimperium a analysé environ 800 applications VPN gratuites sur Android et iOS et a découvert une part substantielle présentant des problèmes de sécurité et de confidentialité, y compris des demandes de permissions qu’un VPN n’a aucune raison de solliciter (bien que les applications spécifiques n’aient pas été nommées, ce qui limite l’utilité de cette information pour les utilisateurs finaux). Le simple fait qu’un VPN demande l’accès à vos contacts, à votre galerie de photos ou à votre microphone devrait instantanément soulever des doutes.
Également en 2025, Citizen Lab et l’Arizona State University ont découvert trois familles de VPN Android, avec plus de 700 millions de téléchargements combinés, qui semblaient être des marques distinctes mais partageaient le même code et des mots de passe codés en dur. Les mots de passe codés en dur sont une faille de sécurité majeure, car ils pourraient permettre à un attaquant de déchiffrer le trafic de leurs utilisateurs s’ils étaient découverts. C’est comme laisser la clé de votre coffre-fort sous le paillasson. Plus loin encore, en 2016, une étude [PDF] de CSIRO, Berkeley et UNSW portant sur 283 applications VPN a révélé qu’environ les trois quarts utilisaient des bibliothèques de suivi tierces. Ces exemples ne sont qu’un aperçu ; il existe de nombreuses autres études et rapports qui mettent en évidence la prévalence des fuites de données et des problèmes de confidentialité parmi les VPN gratuits. Et il ne s’agit là que des applications qui fuient des données ; d’autres applications VPN gratuites sont de véritables campagnes de logiciels malveillants conçues pour voler bien plus que vos données de localisation.
Quand le VPN Gratuit est un Logiciel Malveillant : Bien Plus que Ce que Vous Aviez Prévu
Parfois, les fuites de données ne sont pas intentionnellement malveillantes. Elles peuvent être le résultat de mauvaises pratiques de programmation, d’implémentations de protocoles défectueuses, ou simplement d’une négligence dans le développement. Cependant, il arrive que les applications VPN gratuites soient purement et simplement des malwares, tentant de voler vos informations bancaires, vos identifiants de compte et autres données sensibles. Dans ces cas, l’application VPN gratuite est un appât, une ruse pour attirer des victimes. Elle se présente comme un service bénéfique, alors qu’elle est en réalité un cheval de Troie.
Un exemple frappant est IPIDEA, un vaste réseau de proxy résidentiels qui a contrôlé des millions d’appareils individuels dans le monde entier, la plupart étant utilisés dans des attaques de botnets. Fin 2025, Google a révélé avoir agi pour démanteler IPIDEA, identifiant des centaines d’applications infectées qui servaient également de couverture à d’autres groupes de menaces. De nombreux appareils ont été infectés par le biais d’applications VPN gratuites malveillantes, bien qu’IPIDEA ait également payé des développeurs pour intégrer son code dans leurs applications afin d’étendre sa portée. L’utilisateur installe ce qu’il croit être une protection, mais il installe en fait un logiciel qui met son appareil et ses données au service d’activités criminelles. IPIDEA est loin d’être la première menace à utiliser l’attrait d’un VPN gratuit pour piéger des victimes.
Par exemple, en 2024, HUMAN Security a découvert 28 applications sur Google Play, la plupart déguisées en VPN gratuits, qui transformaient les téléphones en nœuds proxy à l’insu de leur propriétaire, avec environ 3 millions de téléchargements combinés. Le code provenait d’un kit de « monétisation » appelé LumiApps, qui permet à quiconque de télécharger une application existante et d’en obtenir une copie activée en proxy. Cela signifie que votre connexion internet, votre adresse IP et potentiellement même une partie de votre bande passante étaient utilisées par des tiers pour des activités illicites ou indésirables, sans votre consentement. En outre, fin 2025, nous avons signalé une combinaison application IPTV/VPN propageant des logiciels malveillants. Signalée pour la première fois par Cleafy, cette application VPN et IPTV gratuite était conçue pour voler vos informations financières et autres identifiants, puis les envoyer à un serveur de commande et de contrôle pour exploitation. Ces cas démontrent que le risque avec les VPN gratuits ne se limite pas aux fuites de données passives, mais peut inclure des intrusions actives et destructrices dans votre vie numérique.
Comprendre la Nuance des Fuites : Tout n’est pas Égal, mais tout est Risque
La définition de ce qui constitue une fuite doit être soigneusement examinée. Les chiffres cités ci-dessus sont terrifiants en eux-mêmes. Mais dans de nombreux cas, cela dépend de ce que l’étude considère activement comme une fuite, et de la gravité de cette fuite en général. Par exemple, de nombreuses études incluent les fuites DNS dans leurs données, ce qui est tout à fait justifié. Une fuite DNS se produit lorsque votre appareil envoie des requêtes DNS (qui traduisent les noms de domaine en adresses IP) en dehors du tunnel VPN chiffré, exposant ainsi les sites que vous visitez à votre FAI ou à d’autres entités. Vos données fuient toujours, et l’application ne fonctionne pas comme elle le devrait. Cependant, un VPN qui laisse échapper les sites que vous visitez n’est pas tout à fait la même chose que quelqu’un qui vole vos mots de passe et lit vos messages. La gravité et les implications sont très différentes.
De même, les ramifications du suivi varient considérablement. L’étude MVPNalyzer a constaté que plus de 80 % des applications contactaient des serveurs publicitaires ou de suivi, mais un simple « contact » n’est pas une « vente » de données brutes. Soixante-seize applications ont envoyé l’identifiant publicitaire, ce qui est une information préoccupante car elle permet de construire un profil détaillé de l’utilisateur pour le ciblage. Une application a envoyé les coordonnées GPS exactes, ce qui a une valeur beaucoup plus élevée et des implications directes sur la vie privée et la sécurité physique. Aucune de ces situations n’est équivalente à une preuve que votre historique de navigation est directement vendu à des tiers, bien qu’elles contribuent toutes à une surveillance intrusive. La nuance est importante pour comprendre l’étendue des risques.
Enfin, il y a le problème de l’instantané. Ces tests capturent une version d’application sur un téléphone à un moment donné. Lorsque les chercheurs de MVPNalyzer ont revérifié les cinq applications vulnérables au « détournement de tunnel » – une faille qui permet à un attaquant sur le même réseau de rediriger votre trafic – deux avaient été corrigées et trois ne l’étaient pas. Cela montre la nature dynamique des vulnérabilités ; une application peut être sécurisée un jour et vulnérable le lendemain. Ainsi, l’affirmation « probablement une fuite » tient la route, mais « probablement en train de collecter vos données » ne le fait pas, du moins pas uniquement à partir de ces études. Les applications qui méritent clairement un langage plus fort sont celles qui envoient du trafic en texte clair, qui expédient des mots de passe partagés ou qui louent votre connexion pour servir d’intermédiaire à des activités douteuses. Ces dernières représentent une menace directe et immédiate pour votre sécurité et votre vie privée.
Restez avec les Noms de Confiance : La Seule Option Sûre
Il existe de bonnes applications VPN gratuites, mais elles sont rares et nécessitent une sélection rigoureuse. Le conseil général concernant les VPN est que vous devriez toujours payer pour un service VPN. Pourquoi ? Parce que vous confiez vos données les plus précieuses à cette entreprise, et une entreprise digne de confiance doit avoir un modèle économique viable qui ne repose pas sur la vente de vos informations. Je souscris largement à cette philosophie. Un fournisseur VPN payant a un intérêt direct à maintenir une infrastructure sécurisée et fiable pour ses abonnés, dont il tire ses revenus. C’est une relation de confiance et de service, plutôt qu’une relation où vous êtes le produit.
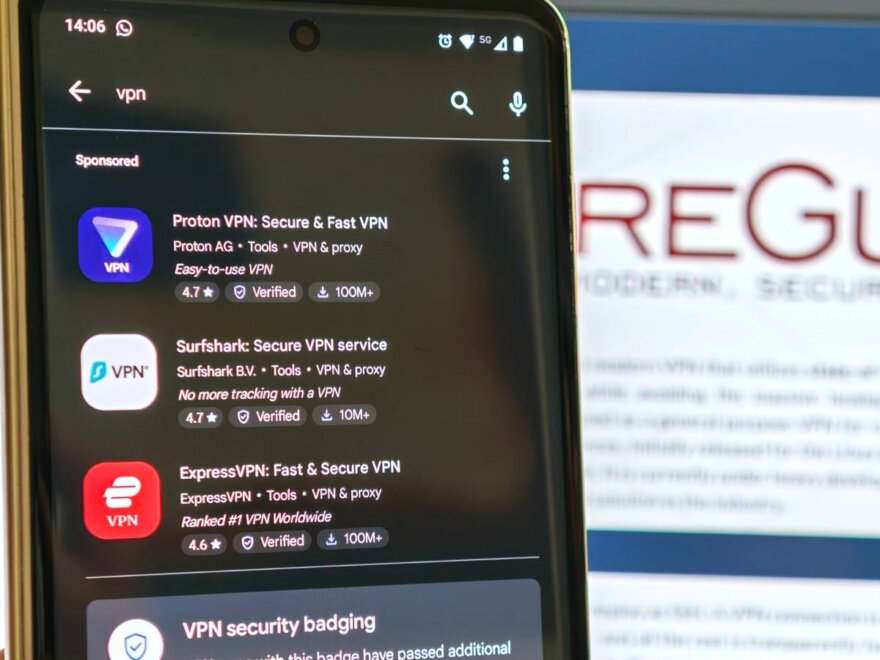
De même, si vous utilisez une application VPN gratuite provenant de l’une des grandes entreprises de VPN les mieux établies et les plus fiables, vous devriez être en sécurité. Des options comme Proton VPN Free, Windscribe et Surfshark sont toutes de bonnes alternatives qui peuvent vous aider à rester en sécurité et privé en ligne sans avoir à vous soucier de la perte ou de la fuite de vos données. Ces fournisseurs offrent des versions gratuites limitées de leurs services premium, ce qui signifie qu’ils maintiennent les mêmes normes de sécurité et de confidentialité pour leurs utilisateurs gratuits que pour leurs abonnés payants, car leur réputation et leur modèle commercial en dépendent. Ces versions gratuites sont souvent conçues pour vous donner un aperçu de la qualité de leur service, dans l’espoir que vous passerez à un abonnement payant si vos besoins augmentent.
Dans tous les autres cas, méfiez-vous des VPN gratuits. Et ce n’est pas seulement « méfiez-vous des VPN gratuits qui offrent plus qu’ils ne devraient ». Bien sûr, vous devriez absolument être méfiant dans ces situations extrêmes, mais les VPN gratuits en général nécessitent un examen plus approfondi. Prendre une minute ou deux pour rechercher l’application que vous êtes sur le point de télécharger et à laquelle vous allez confier votre vie privée peut faire toute la différence. Vérifiez les avis, l’historique de l’entreprise, sa politique de confidentialité (surtout sa politique de non-journalisation), et les autorisations qu’elle demande. Votre vigilance est votre meilleure défense contre ces menaces numériques. La prudence et la recherche sont les piliers d’une véritable sécurité en ligne.