Sécurité Numérique : Comment Vos Anciennes Adresses Email Compromettent Votre Vie en Ligne et Comment Vous Proteger
Combien d’adresses email avez-vous possédées au fil des ans ? Si vous êtes en ligne depuis plus de deux décennies, comme moi, vous avez probablement accumulé une pléthore d’adresses électroniques. Nombre d’entre elles sont tombées dans l’oubli, mais beaucoup ont été malheureusement compromises lors d’énormes fuites de données au fil des années. Il est facile de penser que l’on est à l’abri, ou que l’on n’a été touché que par quelques incidents mineurs. C’est ce que je pensais moi aussi, mais quelques minutes passées sur Have I Been Pwned ont rapidement dissipé mes illusions, révélant l’ampleur stupéfiante des expositions de mes informations personnelles.
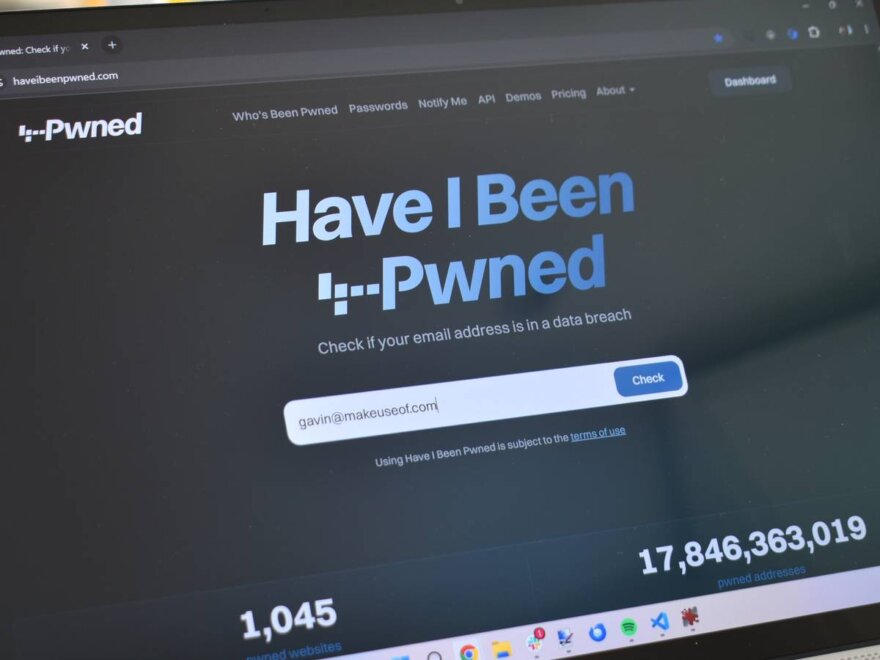
Have I Been Pwned (HIBP) est l’outil de vérification des fuites de données le plus connu, et pourtant, si peu de gens prennent réellement le temps de l’utiliser. Ces vestiges de vos anciens comptes email, qui vous relient à votre passé numérique, peuvent se transformer en une porte dérobée pratique pour accéder à votre vie en ligne actuelle. Ils vous exposent au phishing, aux piratages de comptes et à bien d’autres menaces. C’est là toute la problématique des comptes oubliés : vous cessez d’y penser, mais votre ancienne adresse email, vos mots de passe et les informations qui y sont liées restent bel et bien présents sur internet, prêts à être exploités par des acteurs malveillants.
Have I Been Pwned : Votre Gardien Face aux Fuites de Données
Lancé en décembre 2013 par l’expert en cybersécurité Troy Hunt, Have I Been Pwned a débuté en révélant si vos données étaient incluses dans la fuite de données d’Adobe d’octobre 2013, qui avait exposé plus de 150 millions d’utilisateurs. Depuis cette date, la plateforme a connu une croissance exponentielle, intégrant aujourd’hui une base de données stupéfiante de plus de 17,8 milliards de données provenant de plus de 1 000 sites compromis, bases de données, fuites d’emails, et bien plus encore. La base de données de Troy Hunt est sans aucun doute l’une des meilleures ressources pour vérifier où vos anciennes informations pourraient fuir sur le web.
Son utilisation est d’une simplicité enfantine : il vous suffit de saisir une adresse email dans le champ de recherche, et HIBP vous indique instantanément si celle-ci a été découverte dans l’une des innombrables fuites enregistrées. Le service ne se contente pas de vous donner une simple réponse binaire ; il détaille souvent la liste des brèches spécifiques dans lesquelles votre adresse est apparue, et quelles informations (emails, mots de passe, noms d’utilisateur, dates de naissance, etc.) ont été potentiellement exposées. Cette transparence est cruciale pour comprendre l’étendue des risques.
Cependant, il est essentiel de souligner ce que HIBP ne fait pas. Ce n’est pas un outil de réparation automatique. Il ne changera pas vos mots de passe à votre place, ne supprimera pas vos informations d’internet, et ne corrigera pas les vulnérabilités. C’est un outil purement informatif. Mais cette information, si elle est utilisée à bon escient, peut faire des merveilles pour vous aider à assainir et à sécuriser votre profil en ligne, en vous indiquant précisément où concentrer vos efforts de protection.
Mon Expérience : Une Plongée Réaliste dans l’Oubli Numérique
J’ai décidé de me lancer dans une véritable « chasse aux emails » pour vérifier l’état de mes anciennes adresses. L’efficacité de ce processus dépend grandement de votre capacité à vous souvenir de vos adresses les plus anciennes, et parfois, de la fréquence à laquelle vous les avez utilisées récemment. Et les résultats furent révélateurs.
Des Comptes Oubliés, Mais Pas Anonymes
J’ai été relativement surpris de constater que l’une de mes toutes premières adresses email, créée il y a plus de 20 ans pour accéder à MSN Messenger, figurait dans une fuite datant de 2017. La brèche « Onliner Spambot » de 2017 contenait un nombre colossal de 711 millions d’adresses email uniques, et mon ancienne adresse Hotmail en faisait partie. Dans ce cas précis, je n’ai pas ressenti le besoin d’agir immédiatement. Cette adresse email est morte et enterrée depuis longtemps, et je ne l’ai certainement pas utilisée pour m’inscrire à de nombreux services en ligne à l’époque. En somme, la combinaison email/mot de passe, bien que compromise, ne m’inquiète pas outre mesure.
Cependant, l’histoire a changé avec la deuxième adresse email que j’ai testée. Celle-ci avait été utilisée pendant une période beaucoup plus longue, et elle est apparue dans un nombre de fuites proportionnellement plus important. Le verdict : 22 brèches, la plus récente remontant à août 2026 (ce qui est une projection des bases de données de mots de passe, plutôt qu’une fuite réelle future !). Mon compte Chess.com, longtemps inactif, est désormais une statistique parmi d’autres. Mais les fuites avaient commencé bien des années auparavant, avec sa première inclusion dans la tristement célèbre brèche de LinkedIn en 2012.
Ce qui est particulièrement intéressant ici, c’est que les fuites les plus récentes pointent fortement vers l’utilisation de mon ancienne et obsolète combinaison email/mot de passe dans d’autres bases de données de « bourrage d’identifiants » (credential stuffing) et similaires. Trois des brèches les plus récentes confirment largement mes soupçons : un ensemble de journaux de logiciels malveillants de type « stealer », une base de données de bourrage d’identifiants partagée entre hackers, et une longue liste d’emails extraite de diverses autres brèches. Ces informations, bien que liées à un compte que je n’utilisais plus, démontrent la persistance des données compromises.
Au total, en vérifiant toutes les adresses email dont je pouvais me souvenir, j’ai retrouvé mes informations dans plus de 50 bases de données au cours de la période d’activité complète de HIBP, y compris sur certains de mes comptes email plus récents. C’est une piqûre de rappel brutale sur la fragilité de nos informations en ligne.
L’Importance de la Vérification Croisée : HIBP Ne Sait Pas Tout
Bien que Have I Been Pwned soit un effort incroyable et une ressource inestimable, il est crucial de comprendre qu’il n’inclut pas toutes les fuites de données d’emails et de mots de passe existantes. La base de données de HIBP est alimentée par les fuites envoyées à Troy Hunt qui ont été confirmées comme étant uniques (ou du moins, pas une simple copie d’une brèche précédente) ou qui font partie d’une des énormes listes de combinaisons, comme la « Collection #1 ».
Cependant, toutes les fuites n’atterrissent pas sur HIBP. Certaines ne sont jamais reconnues publiquement. D’autres sont le fait de hackers parrainés par des États ou d’acteurs sophistiqués, et leurs bases de données ne sont pas toujours diffusées au grand public. C’est pourquoi, malgré l’excellence de HIBP, il est impératif de vérifier vos combinaisons email/mot de passe avec d’autres sources pour une sécurité maximale.
Les Gestionnaires de Mots de Passe à la Rescousse
Par exemple, si vous utilisez le gestionnaire de mots de passe intégré à votre navigateur, comme le Gestionnaire de mots de passe de Google dans Chrome, vous pouvez utiliser son outil de vérification de mots de passe intégré. Celui-ci analyse votre base de données d’emails et de mots de passe, puis la compare à une liste de fuites connues qui semble différer de celle de HIBP, du moins en partie.
Pour ma part, la plupart des informations compromises étaient les mêmes entre HIBP et Google, mais il y avait quelques emails « jetables » que j’avais utilisés au fil des ans qui n’apparaissaient pas dans HIBP, mais figuraient dans l’analyse des mots de passe compromis de Google. Quoi qu’il en soit, il s’agissait de comptes à usage unique et éphémères, mais cela démontre clairement pourquoi obtenir un deuxième avis sur la sécurité de vos mots de passe est une démarche si pertinente.
Attention aux Faux Positifs des Gestionnaires de Navigateur
Outre le fait que la plupart des experts recommandent de ne pas utiliser le gestionnaire de mots de passe de votre navigateur comme solution unique, il peut également présenter un autre problème : les faux positifs. J’ai remarqué, en parcourant la liste des mots de passe compromis, que la plupart d’entre eux dataient d’au moins quatre ans, et beaucoup utilisaient la même combinaison d’email et de mot de passe que j’avais cessé d’utiliser des années auparavant (mais que j’avais stupidement réutilisée sur plus d’un compte).
Google signalait ces comptes comme étant problématiques, mais j’avais soit abandonné cette combinaison depuis longtemps, soit le compte était déjà inactif. Cela dit, ce fut un rappel opportun que ces informations sont toujours accessibles en ligne, et qu’elles peuvent et seront utilisées contre vous par des cybercriminels.
Comment les Informations de Comptes Compromis Peuvent Être Utilisées Contre Vous
Ces très anciennes fuites de données resurgissent parfois dans ma vie, non pas sous la forme de piratages de comptes directs, mais souvent via des emails de spam qui prétendent connaître des détails alléchants sur votre passé numérique.
L’Appât du Phishing et du Spam Ciblés
Dans de nombreux cas, un email de spam tentera de vous faire croire qu’il a déjà piraté votre compte en incluant l’une de ces anciennes combinaisons de mots de passe. Pour certaines personnes, cela suffit à les inciter à répondre et à divulguer des données plus récentes, ce qui peut entraîner des problèmes bien plus graves. C’est une tactique de manipulation psychologique très efficace, exploitant la surprise et la peur de la victime.
Le Bourrage d’Identifiants (Credential Stuffing) : Une Menace Persistante
L’autre problème majeur est le « bourrage d’identifiants » (credential stuffing). Mes anciennes combinaisons d’emails et de mots de passe figuraient sur de multiples listes de bourrage d’identifiants. Ce processus consiste pour un pirate à tenter un nombre gigantesque de combinaisons email/mot de passe connues pour avoir été compromises, dans l’espoir d’obtenir un accès à un autre service en ligne. Imaginez un hacker essayant votre identifiant et mot de passe Instagram sur votre compte Facebook, puis Twitter, puis Amazon, et ainsi de suite. Si vous avez la malheureuse habitude de réutiliser les mêmes identifiants sur plusieurs plateformes, vous êtes une cible de choix pour cette technique.
Heureusement, mes données sont liées à d’anciens emails et mots de passe qui ne sont plus utilisés, cela ne m’affecte donc pas directement. Cependant, si vous avez réutilisé la même combinaison email/mot de passe sur plusieurs comptes, il est impératif de vérifier l’état de ces anciens comptes et de mettre à jour vos informations sans tarder.
Comment S’Assurer Que Vos Anciens Identifiants Ne Sont Pas Utilisés Contre Vous
Il existe plusieurs étapes que vous pouvez prendre pour protéger vos comptes actuels des risques liés à vos anciennes informations, et la plupart ne prennent que quelques minutes :
- Inscrivez-vous à HIBP : Non seulement pour une vérification ponctuelle, mais aussi pour recevoir des notifications. HIBP vous enverra un email si votre adresse apparaît dans une future fuite. Ajoutez chaque adresse que vous possédez, y compris les plus anciennes et celles que vous utilisez pour des services secondaires.
- Modifiez les mots de passe ou supprimez les anciens comptes : Si vous le pouvez, accédez à vos anciens comptes pour mettre à jour le mot de passe vers quelque chose de beaucoup plus complexe et unique. Si le compte n’est plus utilisé et que son contenu n’a aucune valeur sentimentale ou légale, envisagez de le supprimer entièrement. C’est le moyen le plus sûr d’éliminer le risque associé.
- Commencez à utiliser un gestionnaire de mots de passe dédié : Malgré ce que certains peuvent dire, utiliser le gestionnaire de mots de passe de votre navigateur est toujours mieux que de ne pas en utiliser du tout. Cependant, il est fortement recommandé d’utiliser un gestionnaire de mots de passe open-source et réputé comme Bitwarden, LastPass, ou 1Password. Ces outils génèrent des mots de passe forts et uniques pour chaque service, les stockent de manière sécurisée et les remplissent automatiquement. La plupart des gestionnaires de mots de passe incluent également une surveillance active des comptes, des mots de passe et des fuites, ce qui est précisément ce dont vous avez besoin pour une sécurité proactive.
- Activez l’authentification à deux facteurs (2FA/MFA) : Aussi importante que l’utilisation d’un gestionnaire de mots de passe est l’activation de la double authentification sur tous vos comptes qui le proposent. Bien que l’étape de vérification supplémentaire puisse parfois sembler frustrante, il y a une raison pour laquelle c’est l’un des paramètres que les pirates ne veulent absolument pas que vous activiez. Même si votre mot de passe est compromis, un attaquant aura besoin d’un second facteur (un code envoyé par SMS, une application d’authentification, une clé physique) pour accéder à votre compte.
- Utilisez des adresses email jetables : Si vous devez vous inscrire à un service que vous n’utiliserez qu’une seule fois, ou que vous souhaitez simplement essayer pendant une période, envisagez d’utiliser une adresse email jetable ou une adresse alias. Cela protégera votre véritable adresse email et vos mots de passe si ce service est compromis ultérieurement. Des services comme ProtonMail ou AnonAddy proposent des fonctionnalités d’alias.
- Vérifiez attentivement les emails de spam : Comme mentionné précédemment, les emails de spam essaieront de s’accrocher à toute information qui leur donne l’impression d’être déjà profondément ancrés dans votre vie numérique. C’est toujours une supercherie, et c’est toujours une arnaque. Des millions d’emails de spam sont envoyés chaque jour dans l’espoir d’obtenir une seule réaction. Il est donc crucial de savoir comment repérer les signes (fautes d’orthographe, adresses email d’expéditeur suspectes, liens non vérifiés, demande d’informations personnelles). Ne cliquez jamais sur des liens et ne téléchargez jamais de pièces jointes provenant d’expéditeurs inconnus ou suspects.
Conclusion
Comme pour tout ce qui touche à la sécurité, Have I Been Pwned est une excellente option pour identifier les angles morts de votre présence en ligne. Cependant, ce n’est qu’une seule couche de la « sécurité en millefeuille » nécessaire à une protection robuste. Prenez les mesures supplémentaires décrites ci-dessus pour vous assurer que vos anciennes informations d’identification compromises ne reviennent pas vous hanter et ne causent pas de problèmes de sécurité majeurs aujourd’hui. Une approche proactive est votre meilleure défense contre l’évolution constante des menaces numériques. Votre tranquillité d’esprit en dépend.